EU Cyber Resilience Act (CRA)
Guide essentiel sur le Cyber Resilience Act (CRA)
Le Cyber Resilience Act (CRA) est une réglementation de l'Union européenne visant à garantir un certain niveau de cybersécurité pour les produits comportant des éléments numériques mis sur le marché de l'UE, en fonction de leur criticité. Son objectif principal est de renforcer la posture globale de cybersécurité en intégrant la sécurité tout au long du cycle de vie du produit avec des éléments numériques, de la conception et du développement jusqu’au support après mise sur le marché.
Qu’est-ce que le Cyber Resilience Act et pourquoi fait-il autant parler de lui ?
Pour les fabricants, le CRA représente un changement important des exigences réglementaires, leur imposant des responsabilités claires pour fournir des produits sécurisés par défaut et gérer efficacement les vulnérabilités dans le temps. Comprendre et respecter le CRA est essentiel non seulement pour accéder légalement au marché, mais aussi pour maintenir la confiance des clients, éviter les sanctions et rester compétitif dans un marché de plus en plus sensible à la cybersécurité.
Que signifie « mise sur le marché de l’Union » ?
La mise sur le marché est définie comme « la première mise à disposition d’un produit sur le marché de l’Union en vue de sa distribution ou de son utilisation dans l’Union, à titre onéreux ou gratuit et quel que soit le mode de vente ».
Selon le Guide Bleu, il est important de noter qu’un nouveau lot d’un produit existant devra être conforme aux nouvelles exigences, même si la version est identique à celle d’avant la date limite.
Quelles sont les exigences essentielles de cybersécurité du CRA et à qui s’appliquent-elles ?
Le Cyber Resilience Act s’applique aux fabricants, importateurs et distributeurs de produits comportant des éléments numériques mis sur le marché de l’UE. Le règlement établit un ensemble d’exigences essentielles de cybersécurité visant à garantir que les produits sont conçus, développés et maintenus avec un niveau approprié de cybersécurité tout au long de leur cycle de vie.
Pour les fabricants, ces exigences couvrent des domaines tels que la gestion des risques de cybersécurité, les configurations sécurisées par défaut, le contrôle des accès, le stockage sécurisé des données et la mise en place de processus de gestion des vulnérabilités et de notification des incidents, comme prévu à l’article 14. En outre, les produits doivent être accompagnés de la documentation technique pertinente démontrant la conformité aux exigences applicables. Cette documentation sert de preuve que le produit a été conçu, développé et maintenu conformément aux obligations réglementaires.
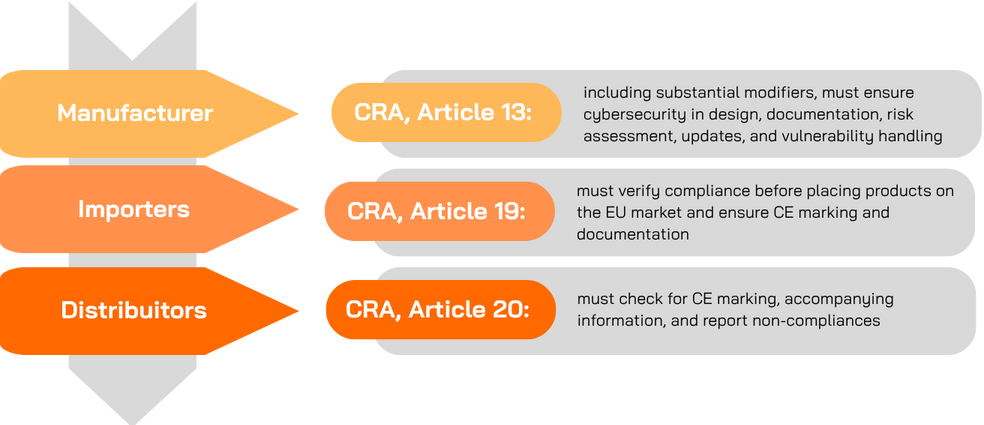
L’étendue exacte et l’application de ces exigences dépendent du rôle de l’opérateur économique, des caractéristiques du produit et de sa classification au titre du CRA. Pour un aperçu des responsabilités juridiques que les fabricants doivent respecter avant et après la mise sur le marché, consultez nos articles dédiés sur les obligations des fabricants CRA et les obligations de reporting CRA.
Quand les entreprises doivent-elles se conformer au CRA ?
- Le règlement est entré en vigueur le 10 décembre 2024. Une période de transition de 36 mois a suivi :
- Les obligations de reporting sont devenues applicables 21 mois après, soit le 11 septembre 2026.
- Les exigences techniques s’appliquent après 15 mois supplémentaires, de sorte qu’au 11 décembre 2027, la conformité complète au CRA est attendue.

Il est important de noter que les obligations de reporting s’appliquent à tous les produits. Conformément à l’article 69 (3), elles concernent tous les produits comportant des éléments numériques, y compris ceux vendus avant le 11 décembre 2027. Ainsi, à partir du 11 septembre 2026, tout produit encore présent sur le marché devra disposer de processus permettant de détecter et de signaler les vulnérabilités.
Au-delà de ce calendrier global, la mise en œuvre du CRA comprend de nombreuses étapes supplémentaires, notamment la désignation et l’accréditation des organismes notifiés, le développement et l’harmonisation des normes européennes et la publication de lignes directrices. Ces éléments sont essentiels pour comprendre comment et quand les évaluations de conformité seront disponibles. Pour plus de détails, consultez les guides dédiés au calendrier CRA.
Le périmètre produit du Cyber Resilience Act
Quels produits sont concernés par le CRA ? Existe-t-il des orientations pour déterminer la catégorisation des produits ?
Le CRA s’applique aux “produits comportant des éléments numériques” (PDE), qui incluent à la fois le matériel et les logiciels, ainsi que les solutions associées de traitement de données à distance. Pour être couverts, l’utilisation du produit doit impliquer, de manière prévisible, une connexion logique ou physique à un réseau ou à un autre appareil.
La catégorisation d’un produit dans le cadre du CRA constitue la première étape, car elle détermine les procédures d’évaluation de conformité qui s’appliqueront. Le règlement prévoit différents niveaux d’évaluation selon qu’un produit est classé dans la catégorie générale par défaut des PDE ou qu’il relève d’une classe à plus haut risque (Importante et Critique).
Produits relevant de la catégorie par défaut
Ces produits comprennent la plupart des dispositifs grand public comportant des éléments numériques ainsi que les logiciels généralistes. La principale voie de conformité pour cette catégorie est l’auto‑évaluation (module A), bien que les fabricants puissent opter volontairement pour une évaluation par un tiers afin de réduire les risques de non‑conformité.
Produits relevant de la catégorie importante – Classe I
Cette catégorie comprend un large éventail de solutions qui mettent traditionnellement en œuvre des fonctions de sécurité spécifiques, telles que la sécurité des réseaux et l’authentification. Les exemples incluent les gestionnaires de mots de passe, les logiciels antivirus, les routeurs, les VPN, les navigateurs web, les systèmes d’exploitation et les puces sécurisées. Elle couvre également certains produits grand public qui traitent des informations sensibles ou des fonctions critiques, tels que les dispositifs domotiques, les jouets connectés et les objets connectés de santé ou personnels. Des normes spécifiques sont en cours de développement pour chaque catégorie de produits. Une fois ces normes harmonisées et publiées au JOUE, l’auto‑évaluation pourra devenir une voie de conformité applicable pour la classe I importante. D’ici là, l’évaluation par un tiers reste la seule option de conformité disponible.
Produits relevant de la catégorie importante – Classe II
Cette catégorie couvre principalement quatre types de produits : les hyperviseurs et conteneurs, les pare-feu (y compris IDS/IPS), ainsi que les microprocesseurs et microcontrôleurs résistants aux altérations.<br /> La principale différence par rapport à la classe I est que les produits de cette catégorie nécessitent une évaluation de conformité par un tiers.
Produits relevant de la catégorie critique
Cette catégorie couvre trois types de produits : les dispositifs matériels avec boîtiers de sécurité, les cartes à puce ou dispositifs similaires, ainsi que les passerelles de compteurs intelligents. Étant donné que nombre de ces produits sont liés à des applications à haut niveau de sécurité telles que la banque ou l’identification électronique (eID), ils relèvent généralement du périmètre des certifications EUCC / Common Criteria. Les produits critiques nécessiteront également une évaluation de conformité par un tiers, l’EUCC représentant la voie de conformité la plus courante et la plus appropriée pour la plupart des fabricants.
Orientation pour la catégorisation des produits
Pour plus de détails, vous pouvez vérifier dans quelle catégorie se situe votre produit dans le texte des annexes III et IV du CRA. Des orientations sont attendues de la part de la Commission européenne et des actes d’exécution pour aider les fabricants et fournisseurs à déterminer la catégorisation correcte. En attendant, la Commission a rédigé la description technique des catégories de produits importants et critiques dans la Description technique des produits importants et critiques comportant des éléments numériques.
Quels produits ou secteurs sont exclus ?
Sont exclus du CRA les catégories de produits déjà régies par des cadres spécifiques de l’UE :
- Dispositifs médicaux et dispositifs médicaux de diagnostic in vitro (Règlements (UE) 2017/745 et (UE) n° 2017/746)
- Véhicules à moteur (Règlement (UE) 2019/2144)
- Produits aéronautiques certifiés (Règlement (UE) 2018/1139)
- Équipements marins (Directive 2014/90/UE)
- Pièces de rechange identiques (pièces de rechange mises sur le marché pour remplacer des composants identiques dans des produits comportant des éléments numériques et fabriquées selon les mêmes spécifications)
- Éléments numériques développés exclusivement pour la sécurité nationale (produits conçus ou modifiés exclusivement à des fins de sécurité nationale ou de défense ou destinés à traiter des informations classifiées)
- Les offres SaaS pures peuvent être hors périmètre, sauf si elles sont considérées comme des solutions de traitement de données à distance
- Les logiciels open source non monétisés peuvent également être exemptés.
Attention : appartenir à un secteur ne signifie pas être exclu. L’idée sous-jacente au CRA est que les produits couverts par d’autres réglementations.
Contexte de normalisation CRA pour les fabricants
Dans le cadre du Cyber Resilience Act, la conformité sera soutenue par une combinaison de normes horizontales, constituant un cadre de normalisation, et de normes spécifiques aux produits (verticales) pour les produits Importants et Critiques. Ces normes devraient jouer un rôle clé dans la démonstration de la conformité aux exigences essentielles du CRA. Comprendre l’état de la normalisation du CRA est donc particulièrement important pour les fabricants de produits Importants et Critiques, en particulier lorsque les normes spécifiques applicables sont encore en cours d’élaboration. Pendant cette phase, les fabricants restent pleinement responsables du respect des exigences essentielles du CRA, ce qui peut avoir un impact sur les stratégies de conformité, la documentation technique et les voies d’évaluation pendant la période de transition.
Pour une vue d’ensemble actualisée des activités de normalisation en cours, consultez notre cartographie des normes CRA et, pour le contexte des principales échéances et jalons de mise en œuvre, reportez-vous à la section dédiée au calendrier CRA et à l’état d’avancement de sa mise en œuvre.
Existe-t-il des sanctions en cas de non-conformité ?
Oui. Certains cas de non-conformité définis sont :
- Non-conformité aux exigences essentielles : amendes pouvant aller jusqu’à €15 millions ou jusqu’à 2,5 % du chiffre d’affaires annuel mondial.
- Autres cas de non-conformité aux obligations définies notamment dans les articles 18 à 23, 28, 30(1) à (4), 31(1) à (4), 32(1), (2) et (3), 33(5), ainsi que les articles 39, 41, 47, 49 et 53, passibles d’amendes administratives pouvant aller jusqu’à €10 millions ou jusqu’à 2 % du chiffre d’affaires annuel mondial total de l’exercice précédent, le montant le plus élevé étant retenu.
- La fourniture d’informations incorrectes, incomplètes ou trompeuses aux organismes notifiés et aux autorités de surveillance du marché en réponse à une demande peut être sanctionnée par des amendes administratives pouvant aller jusqu’à €5 millions ou, pour une entreprise, jusqu’à 1 % de son chiffre d’affaires annuel mondial total de l’exercice précédent, le montant le plus élevé étant retenu.
Bonnes pratiques pour la préparation à la conformité
Les bonnes pratiques pour s’engager dans le CRA.
- Participer à des formations et ateliers sur le CRA.
- Vérifier et évaluer si vos produits sont des 'produits comportant des éléments numériques (PDE)'. Le cas échéant, déterminer leur classe de risque (par défaut, importante ou critique) et choisir le type d’évaluation de conformité le plus adapté. Complétez notre questionnaire de préparation au CRA pour mieux comprendre les exigences.
- Commencer tôt la documentation et les analyses de risques. Inclure SBOM, dossiers techniques et processus de mise à jour comprenant :
- Description générale, objectif prévu, informations utilisateur et instructions
- Analyse des risques
- Détermination des périodes de support
- Rapports des essais réalisés pour vérifier la conformité.
- Concevoir les produits en intégrant la cybersécurité dès le départ et tout au long du cycle de vie : configurations sécurisées par défaut, mécanismes cryptographiques robustes, mécanismes de mise à jour sécurisés, gestion des vulnérabilités et reporting des incidents.
- Vérifier les obligations des fabricants, importateurs, distributeurs (et représentants autorisés).
- Faire appel à des organismes notifiés ou se préparer à une évaluation par un tiers si les produits sont importants ou critiques ou si vous ne disposez pas des ressources ou de l’expertise nécessaires.
- Conserver une documentation technique et de support détaillée pendant au moins 10 ans ou pendant la durée de vie du support du produit.
Pour plus de détails, consultez notre hub conformité Cyber Resilience Act
Comment Applus+ Laboratories peut vous aider ?
Nous aidons nos clients à anticiper les échéances de conformité en proposant :
- Formations et ateliers : sessions pratiques pour développer les connaissances de vos équipes sur les exigences du CRA et les bonnes pratiques générales.
- Évaluation de préparation au CRA et analyse des écarts : identification des écarts par rapport aux exigences CRA et définition d’une feuille de route vers la conformité.
- Pré‑évaluation de conformité CRA (Module B+C / H) : préparation des produits et de la documentation technique pour l’évaluation de conformité.
- Certification EUCC : utilisée comme voie de conformité pour les produits critiques.
Cyber Resilience Act FAQs
Le Cyber Resilience Act s'applique-t-il au SaaS ?
Les offres purement Software as a Service (SaaS) se situent généralement en dehors du champ d’application direct du Cyber Resilience Act. Toutefois, les solutions SaaS peuvent être partiellement soumises au CRA si elles sont considérées comme des solutions de traitement de données à distance directement connectées à, ou soutenant, un produit comportant des éléments numériques couvert par la réglementation. La détermination de leur applicabilité dépend du rôle du SaaS, de son modèle de déploiement et de sa relation technique avec le produit réglementé.
Le Cyber Resilience Act s’applique-t-il aux dispositifs médicaux ?
Medical devices and in vitro diagnostic medical devices are primarily regulated under sector-specific EU frameworks such as Regulation (EU) 2017/745 and Regulation (EU) 2017/746. As a result, they are generally excluded from the direct scope of the Cyber Resilience Act. Nevertheless, manufacturers should carefully assess whether standalone software components or digital elements associated with medical devices could trigger horizontal cybersecurity obligations under other EU legislation.
Comment le Cyber Resilience Act affecte-t-il les produits automobiles ?
Les véhicules à moteur sont principalement régis par le règlement (UE) 2019/2144 et les exigences de cybersécurité associées de la CEE-ONU, qui prévalent généralement sur le Cyber Resilience Act. Toutefois, certains composants numériques, produits du marché secondaire ou logiciels autonomes non entièrement couverts par les réglementations spécifiques aux véhicules peuvent relever du champ d’application du CRA. L’applicabilité doit donc être évaluée au cas par cas.
Comment le Cyber Resilience Act s’applique-t-il aux produits IoT ?
De nombreux dispositifs de l’Internet des objets (IoT) relèvent du champ d’application du Cyber Resilience Act, car ils sont considérés comme des produits comportant des éléments numériques connectés à des réseaux ou à d’autres dispositifs. Selon leur usage prévu et leur profil de risque, les produits IoT peuvent être classés dans les catégories Default, Important ou Critical, ce qui détermine la procédure d’évaluation de la conformité applicable ainsi que le niveau d’assurance requis.
Comment le Cyber Resilience Act affecte-t-il les logiciels open source ?
Le CRA prévoit une catégorie spécifique pour les “responsables de logiciels open source” (open source stewards), c’est‑à‑dire les entités qui commercialisent ou soutiennent des produits open source. Ces acteurs sont tenus de mettre en place des politiques de cybersécurité, de coopérer avec les autorités et de favoriser une divulgation responsable des vulnérabilités. Les projets open source non commerciaux peuvent être exemptés.
Cyber Resilience Act vs RED (Cybersécurité)
La directive sur les équipements radio (RED) et le Cyber Resilience Act introduisent tous deux des exigences de cybersécurité pour les produits connectés, mais avec des portées et des calendriers différents. Les exigences de cybersécurité de la RED s’appliquent à des catégories spécifiques d’équipements radio et se concentrent sur la protection des réseaux, des données personnelles et la prévention de la fraude.
Le Cyber Resilience Act établit quant à lui un cadre de cybersécurité plus large et horizontal pour tous les produits comportant des éléments numériques. Avant décembre 2027, les fabricants d’équipements radio doivent principalement se conformer aux exigences de cybersécurité de la RED lorsqu’elles s’appliquent. À partir de décembre 2027, les produits relevant du champ d’application du CRA devront satisfaire aux exigences essentielles de cybersécurité du CRA sur l’ensemble de leur cycle de vie, en complément des obligations applicables au titre de la RED.
En pratique, les fabricants d’équipements radio connectés devront évaluer la manière dont les exigences de la RED et du CRA coexistent dans le temps, ainsi que l’alignement possible de la documentation technique, des analyses de risques et des procédures d’évaluation de la conformité afin d’éviter les doublons une fois que le CRA sera pleinement applicable.
Cyber Resilience Act vs CSA, EUCC et Common Criteria
Le Cyber Resilience Act définit des exigences obligatoires en matière de cybersécurité pour les produits comportant des éléments numériques mis sur le marché de l’UE. Les schémas européens de certification en cybersécurité établis dans le cadre du Cybersecurity Act de l’UE, tels que l’EUCC, ainsi que les certifications Common Criteria, abordent l’assurance de la cybersécurité des produits au moyen de schémas d’évaluation reconnus.
La conformité au CRA n’est pas automatiquement assurée par une certification EUCC ou Common Criteria. Toutefois, selon la catégorie de produit et la procédure d’évaluation de la conformité applicable, les éléments de preuve générés dans le cadre de ces schémas de certification peuvent être réutilisés ou alignés afin de soutenir la conformité au CRA, en particulier pour les produits nécessitant des niveaux d’assurance plus élevés.
ENISA mène des projets pilotes afin d’étudier l’articulation entre l’EUCC et le CRA et de combler les écarts.
Cyber Resilience Act vs NIS2
Le Cyber Resilience Act se concentre sur les exigences de cybersécurité applicables aux produits comportant des éléments numériques mis sur le marché de l’UE, en définissant la manière dont ces produits doivent être conçus, développés, documentés et maintenus tout au long de leur cycle de vie. En revanche, la directive NIS2 s’applique au niveau organisationnel et établit des obligations en matière de gestion des risques de cybersécurité et de notification des incidents pour les entités essentielles et importantes.
Les fabricants peuvent être soumis aux deux cadres, mais leurs champs d’application sont complémentaires : le Cyber Resilience Act traite de la cybersécurité des produits, tandis que NIS2 concerne la gouvernance et les opérations de cybersécurité au sein des organisations. La conformité à la directive NIS2 ne remplace pas la nécessité de se conformer au Cyber Resilience Act.
Cyber Resilience Act vs DORA
Le Cyber Resilience Act régit les exigences de cybersécurité applicables aux produits comportant des éléments numériques mis sur le marché de l’UE, en mettant l’accent sur les fabricants et la conformité des produits. Le règlement DORA (Digital Operational Resilience Act) s’applique spécifiquement au secteur financier et établit des exigences en matière de gestion des risques liés aux TIC, de résilience opérationnelle et de notification des incidents au niveau organisationnel.
Bien que les deux réglementations visent à renforcer la résilience face aux cybermenaces, elles s’appliquent à des acteurs et à des obligations différents. Les produits utilisés par les entités financières peuvent devoir se conformer au Cyber Resilience Act, tandis que ces entités doivent, de manière indépendante, se conformer aux exigences de DORA.
Cyber Resilience Act vs EU AI Act
Le Cyber Resilience Act et le règlement européen sur l’IA (EU AI Act) traitent de risques réglementaires différents et s’appliquent en parallèle. Le CRA se concentre sur des exigences obligatoires de cybersécurité pour les produits comportant des éléments numériques, tandis que l’EU AI Act régule les systèmes d’intelligence artificielle selon leur profil de risque, en abordant des aspects tels que la sécurité, la transparence, la gouvernance des données et la supervision humaine.
Les produits intégrant des systèmes d’IA peuvent être soumis aux deux réglementations. En pratique, la conformité au CRA couvre la cybersécurité des produits, tandis que la conformité à l’AI Act traite des risques spécifiques liés à l’IA, obligeant les fabricants à évaluer et à gérer séparément les exigences de chaque cadre.
Cyber Resilience Act vs ISO/IEC 27001
La norme ISO/IEC 27001 ne garantit pas la conformité au Cyber Resilience Act, car le CRA se concentre sur des exigences obligatoires de cybersécurité pour les produits comportant des éléments numériques, plutôt que sur la gestion de la sécurité de l’information au niveau organisationnel. Toutefois, des processus alignés sur ISO peuvent soutenir certaines exigences du CRA et faciliter la préparation aux procédures d’évaluation de la conformité basées sur la qualité, telles que le module H.
Cyber Resilience Act vs ISO 9001
La norme ISO 9001 se concentre sur les systèmes de management de la qualité et le contrôle des processus. Bien qu’elle ne traite pas directement des exigences de cybersécurité, un système ISO 9001 en place peut fournir une base structurelle pour la maîtrise de la documentation, la gestion des modifications et les processus de cycle de vie, qui sont pertinents lors de la préparation aux procédures d’évaluation de la conformité du CRA, telles que le module H.