EU Cyber Resilience Act (CRA)
Leitfaden zum EU Cyber Resilience Act (CRA)
Der Cyber Resilience Act (CRA) ist eine Verordnung der Europäischen Union, die darauf abzielt, je nach Kritikalität ein bestimmtes Maß an Cybersicherheit für Produkte mit digitalen Elementen sicherzustellen, die auf dem EU-Markt bereitgestellt werden. Hauptziel ist es, die allgemeine Cybersicherheitslage zu verbessern, indem Sicherheit über den gesamten Lebenszyklus von Produkten mit digitalen Elementen hinweg integriert wird – von der Konzeption und Entwicklung bis hin zum Support nach dem Inverkehrbringen.
Was ist der Cyber Resilience Act und warum wird so viel über seine Auswirkungen gesprochen?
Für Hersteller stellt der CRA einen erheblichen Wandel der regulatorischen Anforderungen dar, da er klare Verantwortlichkeiten festlegt, sichere Produkte standardmäßig bereitzustellen und Schwachstellen im Laufe der Zeit wirksam zu managen. Das Verständnis und die Einhaltung des CRA sind nicht nur entscheidend für den rechtlichen Marktzugang, sondern auch für den Erhalt des Kundenvertrauens, die Vermeidung von Sanktionen und die Sicherstellung der Wettbewerbsfähigkeit in einem zunehmend sicherheitsbewussten Markt.
Was bedeutet „Inverkehrbringen eines Produkts auf dem Unionsmarkt“?
Das Inverkehrbringen ist definiert als „das erstmalige Bereitstellen eines Produkts auf dem Unionsmarkt zum Zwecke des Vertriebs oder der Verwendung innerhalb der Union, sei es gegen Entgelt oder unentgeltlich und unabhängig von der Verkaufstechnik“.
Gemäß dem Blue Guide ist zu beachten, dass eine neue Charge eines bestehenden Produkts den neuen Anforderungen entsprechen muss, auch wenn die Version mit der vor Ablauf der Frist identisch ist.
Was sind die wesentlichen Cybersicherheitsanforderungen des CRA und für wen gelten sie?
Der Cyber Resilience Act gilt für Hersteller, Importeure und Händler von Produkten mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden. Die Verordnung legt eine Reihe wesentlicher Cybersicherheitsanforderungen fest, um sicherzustellen, dass Produkte während ihres gesamten Lebenszyklus mit einem angemessenen Maß an Cybersicherheit konzipiert, entwickelt und gewartet werden.
Für Hersteller umfassen diese wesentlichen Anforderungen Bereiche wie das Management von Cybersicherheitsrisiken, sicherheitsorientierte Standardeinstellungen (secure-by-default), Zugriffskontrolle, sichere Datenspeicherung sowie die Einrichtung von Prozessen zum Umgang mit Schwachstellen und zur Meldung von Vorfällen, wie in Artikel 14 festgelegt. Darüber hinaus müssen Produkte von der entsprechenden technischen Dokumentation begleitet werden, die die Einhaltung der geltenden Anforderungen nachweist. Diese Dokumentation dient als Nachweis dafür, dass das Produkt im Einklang mit den regulatorischen Verpflichtungen konzipiert, entwickelt und gewartet wurde.
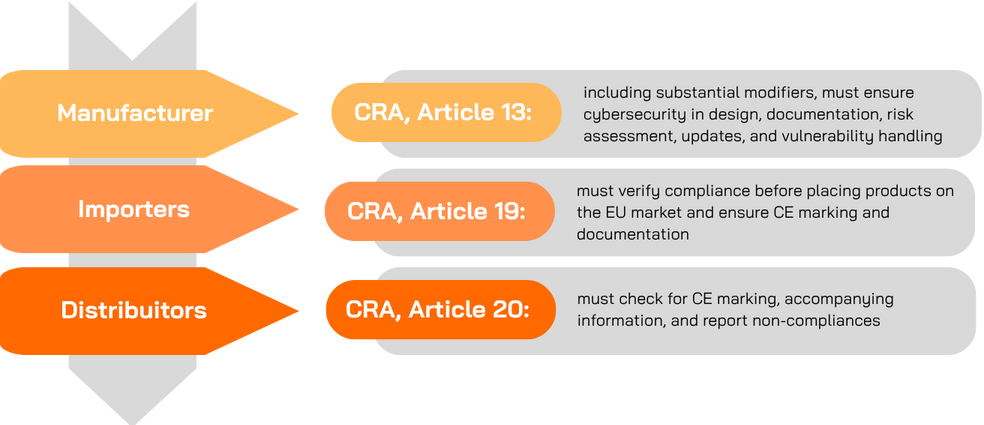
Der genaue Anwendungsbereich und die Anwendung dieser Anforderungen hängen von der Rolle des Wirtschaftsakteurs, den Eigenschaften des Produkts und seiner Klassifizierung im Rahmen des CRA ab. Einen Überblick über die rechtlichen Verantwortlichkeiten, die Hersteller vor und nach dem Inverkehrbringen erfüllen müssen, finden Sie in unseren speziellen Artikeln zu CRA-Herstellerpflichten und CRA-Meldepflichten.
Wann müssen Unternehmen den CRA einhalten?
- Die Verordnung trat am 10. Dezember 2024 in Kraft. Es folgte eine Übergangsfrist von 36 Monaten:
- Die Meldepflichten wurden 21 Monate nach Inkrafttreten, am 11. September 2026, verbindlich.
- Die technischen Anforderungen gelten weitere 15 Monate später, sodass bis zum 11. Dezember 2027 die vollständige CRA-Compliance erwartet wird.

Es ist wichtig zu beachten, dass die Meldepflichten für alle Produkte gelten. Gemäß Artikel 69 Absatz 3 erstrecken sich die Verpflichtungen auf alle Produkte mit digitalen Elementen, auch auf solche, die vor dem 11. Dezember 2027 verkauft wurden. Ab dem 11. September 2026 muss daher jedes Produkt, das sich noch auf dem Markt befindet, einschließlich solcher, die vor 2026 in Verkehr gebracht wurden, über Prozesse zur Erkennung und Meldung von Schwachstellen verfügen.
Über diese übergeordnete Zeitplanung hinaus umfasst die Umsetzung des EU Cyber Resilience Act eine Vielzahl weiterer Meilensteine. Dazu gehören unter anderem die Benennung und Akkreditierung von benannten Stellen, die Entwicklung und Harmonisierung europäischer Normen sowie die Veröffentlichung weiterer Umsetzungsleitlinien. Diese Elemente sind entscheidend, um vollständig zu verstehen, wie und wann formale Konformitätsbewertungen verfügbar werden. Eine detailliertere Übersicht über wichtige Meilensteine und Fristen finden Sie in der entsprechenden Anleitung zur CRA-Zeitleiste.
Der Produktumfang des Cyber Resilience Act
Welche Produkte fallen in den Anwendungsbereich des CRA? Gibt es Leitlinien zur Bestimmung der Produktkategorisierung?
Der CRA gilt für „Produkte mit digitalen Elementen“ (PDEs), die sowohl Hardware als auch Software sowie dazugehörige Remote-Datenverarbeitungslösungen umfassen. Damit ein Produkt erfasst wird, muss dessen Nutzung vorhersehbar entweder eine logische oder physische Verbindung zu einem Netzwerk oder einem anderen Gerät beinhalten.
Die Kategorisierung eines Produkts im Rahmen des CRA ist der erste Schritt, da sie bestimmt, welche Konformitätsbewertungsverfahren anzuwenden sind. Die Verordnung sieht unterschiedliche Bewertungsniveaus vor, je nachdem, ob ein Produkt in die allgemeine Standardkategorie der PDEs fällt oder einer höheren Risikoklasse (Wichtig und Kritisch) zugeordnet wird.
Produkte der Standardkategorie
Diese Produkte umfassen die meisten Verbrauchergeräte mit digitalen Elementen sowie allgemeine Software. Der wichtigste Konformitätsweg für diese Kategorie ist die Selbstbewertung (Modul A), auch wenn Hersteller freiwillig eine Drittbewertung durchführen können, um das Risiko der Nichteinhaltung zu verringern.
Produkte der Kategorie "Wichtig" – Klasse I
Diese Kategorie umfasst eine Vielzahl von Lösungen, die traditionell spezifische Sicherheitsfunktionen implementieren, wie Netzwerksicherheit und Authentifizierung. Beispiele sind Passwortmanager, Antivirensoftware, Router, VPNs, Webbrowser, Betriebssysteme und sichere Chips. Sie umfasst auch bestimmte Verbraucherprodukte, die sensible Informationen oder kritische Funktionen verarbeiten, wie Smart-Home-Geräte, Spielzeug mit digitaler Funktion und tragbare Geräte im Gesundheits- oder Persönlichkeitsbereich. Für jede Produktkategorie werden spezifische Normen entwickelt. Sobald diese Normen harmonisiert und im Amtsblatt der EU veröffentlicht sind, kann die Selbstbewertung ein möglicher Konformitätsweg für die Kategorie Wichtig Klasse I sein. Bis dahin bleibt die Drittbewertung die einzige verfügbare Compliance-Option.
Produkte der Kategorie "Wichtig" – Klasse II
Diese Kategorie umfasst hauptsächlich vier Produkttypen: Hypervisoren und Container, Firewalls (einschließlich IDS/IPS) sowie manipulationssichere Mikroprozessoren und Mikrocontroller.
Der Hauptunterschied zur Klasse I besteht darin, dass Produkte dieser Kategorie eine Konformitätsbewertung durch Dritte erfordern.
Produkte der Kategorie "Kritisch"
Diese Kategorie umfasst drei Produkttypen: Hardwaregeräte mit Sicherheitsboxen, Smartcards oder ähnliche Geräte sowie Smart-Meter-Gateways. Da viele dieser Produkte mit sicherheitskritischen Anwendungen wie Banking oder elektronischer Identifikation (eID) verbunden sind, fallen sie in der Regel in den Anwendungsbereich von EUCC- bzw. Common-Criteria-Zertifizierungen. Auch kritische Produkte erfordern eine Drittbewertung, wobei EUCC für die meisten Hersteller den gängigsten und geeignetsten Compliance-Weg darstellt.
Leitlinien zur Produktkategorisierung
Für weitere Informationen können Sie überprüfen, in welche Kategorie Ihr Produkt in Anhang III und IV des CRA-Textes fällt. Es werden Leitlinien der Europäischen Kommission sowie Durchführungsakte erwartet, um Herstellern und Anbietern bei der Bestimmung der korrekten Kategorisierung zu helfen. In der Zwischenzeit hat die Kommission die technische Beschreibung der Kategorien wichtiger und kritischer Produkte in der Technischen Beschreibung wichtiger und kritischer Produkte mit digitalen Elementen ausgearbeitet.
Welche Produkte oder Branchen sind ausgeschlossen?
Vom CRA ausgeschlossen sind Produktkategorien, die bereits durch spezifische EU-Rahmenwerke reguliert sind:
- Medizinprodukte und In-vitro-Diagnostika (Verordnungen (EU) 2017/745 und (EU) 2017/746)
- Kraftfahrzeuge (Verordnung (EU) 2019/2144)
- Zertifizierte Luftfahrtprodukte (Verordnung (EU) 2018/1139)
- Schiffsausrüstung (Richtlinie 2014/90/EU)
- Identische Ersatzteile (Ersatzteile, die auf dem Markt bereitgestellt werden, um identische Komponenten in Produkten mit digitalen Elementen zu ersetzen und nach denselben Spezifikationen hergestellt werden)
- Digitale Elemente, die ausschließlich für die nationale Sicherheit entwickelt wurden
- Reine SaaS-Angebote können außerhalb des Anwendungsbereichs liegen
- Nicht monetarisierte Open-Source-Software kann ebenfalls ausgenommen sein.
Zu beachten ist, dass die Zugehörigkeit zu einem Sektor nicht automatisch bedeutet, dass ein Produkt ausgeschlossen ist.
Standardisierungskontext des CRA für Hersteller
Im Rahmen des Cyber Resilience Act wird die Konformität durch eine Kombination aus horizontalen Normen als Standardisierungsrahmen sowie durch produktspezifische (vertikale) Normen für wichtige und kritische Produkte unterstützt. Diese Normen werden voraussichtlich eine zentrale Rolle bei der Nachweisführung der Konformität mit den wesentlichen Anforderungen des CRA spielen. Das Verständnis des Stands der CRA-Standardisierung ist daher besonders wichtig für Hersteller von wichtigen und kritischen Produkten, insbesondere wenn die anwendbaren produktspezifischen Normen noch in Entwicklung sind. Während dieser Phase bleiben Hersteller weiterhin vollständig verantwortlich für die Einhaltung der wesentlichen CRA-Anforderungen, was Auswirkungen auf Konformitätsstrategien, technische Dokumentation und Bewertungswege während der Übergangszeit haben kann.
Für einen aktuellen Überblick über laufende Standardisierungsaktivitäten konsultieren Sie unser CRA-Standards-Mapping, und für Kontext zu wichtigen Fristen und Implementierungsmeilensteinen verweisen wir auf den Abschnitt zur CRA-Zeitplanung und zum Umsetzungsstatus.
Gibt es Sanktionen bei Nichteinhaltung?
Ja. Einige der definierten Fälle von Nichteinhaltung sind:
- Nichteinhaltung der wesentlichen Anforderungen: Geldbußen von bis zu €15 Millionen oder bis zu 2,5 % des weltweiten Jahresumsatzes.
- Weitere Fälle der Nichteinhaltung der in Artikeln wie 18 bis 23, Artikel 28, Artikel 30 Absätze (1) bis (4), Artikel 31 Absätze (1) bis (4), Artikel 32 Absätze (1), (2) und (3), Artikel 33 Absatz (5) sowie den Artikeln 39, 41, 47, 49 und 53 festgelegten Verpflichtungen können mit Verwaltungsgeldbußen von bis zu €10 Millionen oder bis zu 2 % des gesamten weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres geahndet werden, je nachdem, welcher Betrag höher ist.
- Die Übermittlung falscher, unvollständiger oder irreführender Informationen an benannte Stellen und Marktüberwachungsbehörden als Antwort auf eine Anfrage kann mit Verwaltungsgeldbußen von bis zu €5 Millionen oder, wenn es sich beim Täter um ein Unternehmen handelt, bis zu 1 % seines gesamten weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres geahndet werden, je nachdem, welcher Betrag höher ist.
Bewährte Verfahren zur Vorbereitung auf die Compliance
Die wichtigsten Best Practices für die Umsetzung des CRA:
- Nehmen Sie an Schulungen und Workshops zum CRA teil.
- Überprüfen und bewerten Sie, ob Ihre Produkte „Produkte mit digitalen Elementen (PDEs)“ sind. Falls ja, bestimmen Sie deren Risikoklasse (Standard, wichtig oder kritisch) und legen Sie fest, welche Art der Konformitätsbewertung angewendet werden kann und am besten zu Ihren Produkten passt. Füllen Sie unseren CRA-Readiness-Fragebogen aus, um ein besseres Verständnis der Anforderungen zu erhalten.
- Beginnen Sie frühzeitig mit Dokumentation und Risikoanalysen. Dazu gehören SBOM, technische Unterlagen und Aktualisierungsprozesse, die Folgendes enthalten:
- Allgemeine Beschreibungen, beabsichtigter Zweck, Benutzerinformationen und Anleitungen
- Risikobewertung
- Festlegung von Supportzeiträumen
- Berichte über durchgeführte Tests zur Überprüfung der Konformität
- Entwickeln Sie Produkte von Anfang an und über den gesamten Lebenszyklus hinweg mit Blick auf Cybersicherheit: sichere Standardkonfigurationen, geeignete kryptografische Mechanismen, sichere Update-Mechanismen, Umgang mit Schwachstellen und Meldung von Vorfällen.
- Überprüfen Sie die Verpflichtungen für Hersteller, Importeure und Händler (sowie bevollmächtigte Vertreter).
- Arbeiten Sie mit benannten Stellen zusammen oder bereiten Sie sich auf eine Drittbewertung vor, wenn Produkte als wichtig oder kritisch eingestuft werden oder wenn nicht genügend Ressourcen oder Wissen vorhanden sind, um den Konformitätsprozess zu starten.
- Bewahren Sie detaillierte technische und Supportdokumentation mindestens 10 Jahre oder über den gesamten Lebenszyklus des Produkts auf.
Weitere Informationen finden Sie in unserem Cyber Resilience Act Compliance-Hub
Wie kann Applus+ Laboratories Sie unterstützen?
Wir helfen unseren Kunden, Compliance-Fristen proaktiv einzuhalten, durch folgende Leistungen:
- Schulungen und Workshops: Praktische Schulungen zum Aufbau von Wissen über die Anforderungen des EU Cyber Resilience Act (CRA) und allgemeine Best Practices.
- CRA Readiness Assessment und Gap-Analyse: Identifizierung von Lücken im Vergleich zu den CRA-Anforderungen und Definition einer Roadmap zur Compliance. Empfohlen für Unternehmen mit Produkten, die wahrscheinlich vom CRA betroffen sind, insbesondere in der Standardkategorie und mit begrenzter Erfahrung in regulatorischen Cybersicherheitsanforderungen.
- CRA Konformitäts-Vorbewertung (Module B+C / H): Vorbereitung von Produkten und technischer Dokumentation für die Konformitätsbewertung gemäß CRA. Während Applus+ den Akkreditierungs- und Notifizierungsprozess als benannte Stelle durchläuft, ermöglicht dieser Service Herstellern, Nachweise, Tests und Dokumentation vorzubereiten, die später bei der formellen Bewertung wiederverwendet werden können.
- EUCC-Zertifizierung wird voraussichtlich als Konformitätsbewertung für kritische Produkte verwendet. Applus+ verfügt über umfangreiche Erfahrung mit der Common-Criteria-Methodik.
Cyber Resilience Act FAQs
Gilt der Cyber Resilience Act für SaaS?
Reine Software-as-a-Service (SaaS)-Angebote fallen in der Regel nicht direkt in den Anwendungsbereich des Cyber Resilience Act. SaaS-Lösungen können jedoch teilweise unter den CRA fallen, wenn sie als Remote-Datenverarbeitungslösungen gelten, die direkt mit einem Produkt mit digitalen Elementen verbunden sind oder dieses unterstützen, das unter die Verordnung fällt. Ob der CRA anwendbar ist, hängt von der Rolle des SaaS, seinem Bereitstellungsmodell und seiner technischen Beziehung zum regulierten Produkt ab.
Gilt der Cyber Resilience Act für Medizinprodukte?
Medizinprodukte und In-vitro-Diagnostika werden in erster Linie durch sektorspezifische EU-Rahmenwerke wie die Verordnung (EU) 2017/745 und die Verordnung (EU) 2017/746 geregelt. Daher sind sie in der Regel vom direkten Anwendungsbereich des Cyber Resilience Act ausgeschlossen. Dennoch sollten Hersteller sorgfältig prüfen, ob eigenständige Softwarekomponenten oder digitale Elemente im Zusammenhang mit Medizinprodukten horizontale Cybersicherheitsanforderungen aus anderen EU-Rechtsvorschriften auslösen könnten.
Wie wirkt sich der Cyber Resilience Act auf Automobilprodukte aus?
Motorfahrzeuge werden hauptsächlich durch die Verordnung (EU) 2019/2144 und damit verbundene UNECE-Cybersicherheitsanforderungen geregelt, die in der Regel Vorrang vor dem Cyber Resilience Act haben. Bestimmte digitale Komponenten, Aftermarket-Produkte oder eigenständige Software, die nicht vollständig durch fahrzeugspezifische Vorschriften abgedeckt sind, können jedoch weiterhin in den Anwendungsbereich des CRA fallen. Die Anwendbarkeit sollte daher im Einzelfall bewertet werden.
Wie wird der Cyber Resilience Act auf IoT-Produkte angewendet?
Viele Internet‑of‑Things‑(IoT-)Geräte fallen in den Anwendungsbereich des Cyber Resilience Act, da sie als Produkte mit digitalen Elementen gelten, die mit Netzwerken oder anderen Geräten verbunden sind. Abhängig von ihrem Verwendungszweck und ihrem Risikoprofil können IoT-Produkte in die Kategorien Standard, Wichtig oder Kritisch eingestuft werden, was den anwendbaren Konformitätsbewertungsweg und das erforderliche Sicherheitsniveau bestimmt.
Wie wirkt sich der Cyber Resilience Act auf Open-Source-Software aus?
Der CRA umfasst eine Kategorie für Open-Source-Verantwortliche („open source stewards“), also diejenigen, die Open-Source-Produkte kommerzialisieren oder unterstützen. Sie sind verpflichtet, Cybersicherheitsrichtlinien einzuhalten, mit Behörden zusammenzuarbeiten und eine verantwortungsvolle Offenlegung von Schwachstellen zu unterstützen. Nicht-kommerzielle Open-Source-Projekte können ausgenommen sein.
Cyber Resilience Act vs. RED (Cybersicherheit)
Die Funkanlagenrichtlinie (RED) und der Cyber Resilience Act führen beide Cybersicherheitsanforderungen für vernetzte Produkte ein, unterscheiden sich jedoch hinsichtlich Anwendungsbereich und zeitlicher Umsetzung. Die Cybersicherheitsanforderungen der RED gelten für bestimmte Kategorien von Funkanlagen und konzentrieren sich auf den Schutz von Netzwerken, personenbezogenen Daten sowie die Verhinderung von Betrug.
Der Cyber Resilience Act führt hingegen einen umfassenderen und horizontalen Cybersicherheitsrahmen für alle Produkte mit digitalen Elementen ein. Bis Dezember 2027 müssen Hersteller von Funkanlagen in erster Linie die Cybersicherheitsanforderungen der RED erfüllen, sofern diese anwendbar sind. Ab Dezember 2027 müssen Produkte, die in den Anwendungsbereich des CRA fallen, die wesentlichen Cybersicherheitsanforderungen des CRA über ihren gesamten Lebenszyklus hinweg erfüllen, zusätzlich zu etwaigen geltenden RED-Verpflichtungen.
In der Praxis müssen Hersteller vernetzter Funkanlagen bewerten, wie sich RED- und CRA-Anforderungen im Zeitverlauf überschneiden und wie technische Dokumentation, Risikobewertungen und Konformitätsbewertungsaktivitäten aufeinander abgestimmt werden können, um Doppelarbeit zu vermeiden, sobald der CRA vollständig anwendbar wird.
Cyber Resilience Act vs. CSA, EUCC und Common Criteria
Der Cyber Resilience Act definiert verpflichtende Cybersicherheitsanforderungen für Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden. EU-Cybersicherheitszertifizierungssysteme, die im Rahmen des EU Cybersecurity Act eingeführt wurden, wie EUCC, sowie Common-Criteria-Zertifizierungen adressieren die Cybersicherheitsbewertung von Produkten durch anerkannte Evaluierungssysteme.
Die Einhaltung des CRA wird nicht automatisch durch eine EUCC- oder Common-Criteria-Zertifizierung erreicht. Je nach Produktkategorie und anwendbarem Konformitätsbewertungsweg können jedoch Nachweise aus diesen Zertifizierungssystemen wiederverwendet oder abgestimmt werden, um die CRA-Compliance zu unterstützen, insbesondere bei Produkten mit höheren Sicherheitsanforderungen.
ENISA führt Pilotprojekte durch, um das Zusammenspiel zwischen EUCC und CRA zu untersuchen und bestehende Lücken zu schließen.
Cyber Resilience Act vs. NIS2
Der Cyber Resilience Act konzentriert sich auf Cybersicherheitsanforderungen für Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden, und legt fest, wie Produkte über ihren gesamten Lebenszyklus hinweg entwickelt, gestaltet, dokumentiert und gewartet werden müssen. NIS2 hingegen gilt auf organisatorischer Ebene und legt Anforderungen an das Cybersicherheits-Risikomanagement sowie Meldepflichten für wesentliche und wichtige Einrichtungen fest.
Hersteller können beiden Regelwerken unterliegen, jedoch sind ihre Anwendungsbereiche komplementär: Der Cyber Resilience Act bezieht sich auf die Produktsicherheit, während NIS2 die organisatorische Cybersicherheits-Governance und den Betrieb adressiert. Die Einhaltung von NIS2 ersetzt nicht die Verpflichtung zur Einhaltung des Cyber Resilience Act.
Cyber Resilience Act vs. DORA
Der Cyber Resilience Act regelt die Cybersicherheitsanforderungen für Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden, und konzentriert sich dabei auf Hersteller und die Produktkonformität. DORA (Digital Operational Resilience Act) gilt speziell für den Finanzsektor und legt Anforderungen an das IKT-Risikomanagement, die operative Resilienz sowie die Meldung von Vorfällen auf organisatorischer Ebene fest.
Während beide Verordnungen darauf abzielen, die Cyber-Resilienz zu stärken, richten sie sich an unterschiedliche Akteure und Verpflichtungen. Produkte, die von Finanzinstituten genutzt werden, müssen möglicherweise den Anforderungen des Cyber Resilience Act entsprechen, während diese Institutionen unabhängig davon die Anforderungen von DORA erfüllen müssen.
Cyber Resilience Act vs. EU AI Act
Der Cyber Resilience Act und der EU AI Act befassen sich mit unterschiedlichen regulatorischen Risiken und gelten parallel. Der CRA konzentriert sich auf verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen, während der EU AI Act Systeme der künstlichen Intelligenz auf Grundlage ihres Risikoprofils reguliert und dabei Aspekte wie Sicherheit, Transparenz, Daten-Governance und menschliche Aufsicht adressiert.
Produkte, die KI enthalten, können beiden Verordnungen unterliegen. In der Praxis adressiert die Einhaltung des CRA die Cybersicherheit von Produkten, während die Einhaltung des AI Act spezifische KI-Risiken betrifft, sodass Hersteller ihre Verpflichtungen in jedem Regelwerk separat bewerten und managen müssen.
Cyber Resilience Act vs. ISO/IEC 27001
ISO/IEC 27001 gewährleistet nicht die Einhaltung des Cyber Resilience Act, da sich der CRA auf verpflichtende Cybersicherheitsanforderungen für Produkte mit digitalen Elementen konzentriert und nicht auf das Management der Informationssicherheit auf Organisationsebene. Bestehende, an ISO ausgerichtete Prozesse können jedoch bestimmte CRA-Anforderungen unterstützen und die Vorbereitung auf qualitätsbasierte Konformitätswege wie Modul H erleichtern.
Cyber Resilience Act vs. ISO 9001
ISO 9001 konzentriert sich auf Qualitätsmanagementsysteme und Prozesskontrolle. Obwohl es keine Cybersicherheitsanforderungen direkt adressiert, kann ein etabliertes ISO-9001-System eine strukturelle Grundlage für Dokumentationskontrolle, Änderungsmanagement und Lebenszyklusprozesse bieten, die bei der Vorbereitung auf CRA-Konformitätsbewertungswege wie Modul H relevant sind.